
Apple Cihazlarda ‘Kalıcı’ Bir Güvenlik Açığı Bulundu
ABD'li teknoloji devi Apple, kullanıcılarına sunduğu cihazların güvenliğini sağlamak için son yıllarda büyük teknolojilere imza attı…

ABD'li teknoloji devi Apple, kullanıcılarına sunduğu cihazların güvenliğini sağlamak için son yıllarda büyük teknolojilere imza attı…
ABD'li teknoloji devi Apple, kullanıcılarına sunduğu cihazların güvenliğini sağlamak için son yıllarda büyük teknolojilere imza attı. Şirketin bu teknolojilerinden birisi de Secure Enclave İşlemcisi'ydi. Bu işlemci, cihazlarda yer alan hassas veriyi şifreleyerek korumayı sağlıyordu.
Geçtiğimiz aysa hackerlar, Apple'ın bu işlemcisinde bir açık bulduklarını iddia etti. Üstelik iddiaya göre bu açık, Secure Enclave işlemcisinde kalıcı bir açıktı. Yani Apple, bu açığı hiçbir zaman kapatamayacaktı. Hackerların bu iddiası doğruysa iPhone, iPad ve Mac ve diğer cihazların kullanıcılarının verileri tehlikeye girmiş demekti.
Bu açık ne anlama geliyor?
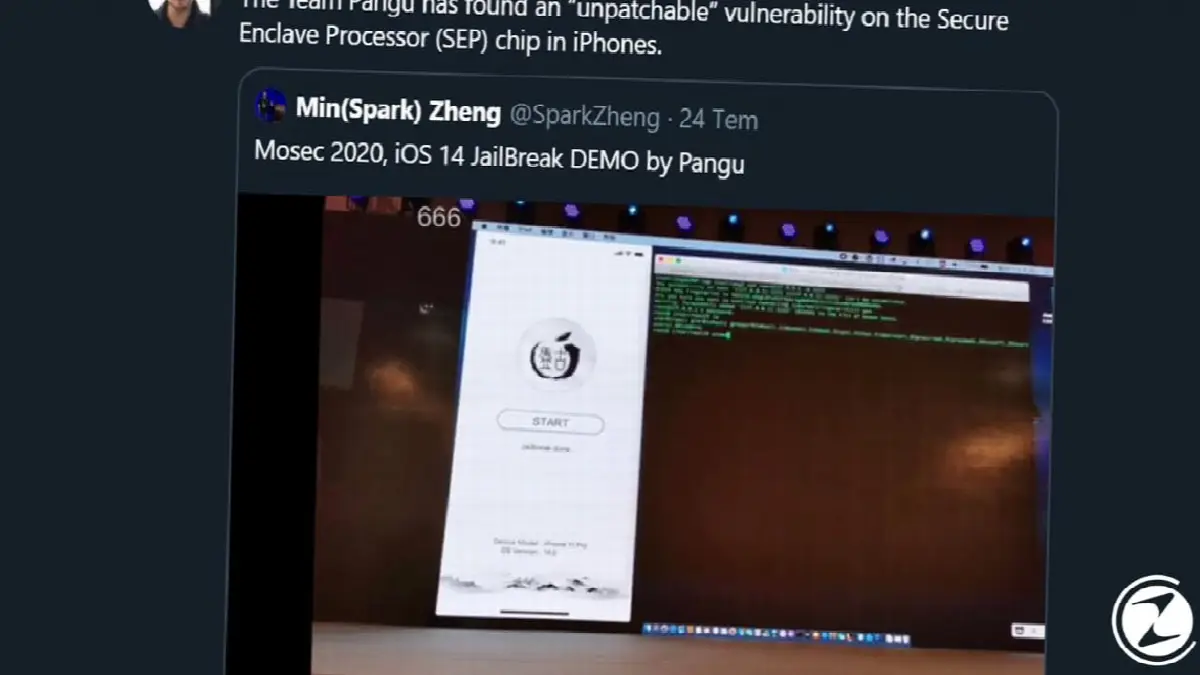
iOS işletim sistemi için jailbreak araçları geliştiren Çinli ekip Pangu Team'e göre Apple'ın Secure Enclave İşlemcisi'nde yer alan bu kalıcı açık, özel güvenlik anahtarlarının şifrelerini kırmayı sağlayabiliyor. Peki bu açık neden kalıcı olarak nitelendiriliyor ve hiçbir zaman düzeltilemeyeceği söyleniyor?
Secure Enclave İşlemcisi'nde bulunan açığın kalıcı olarak nitelendirilmesinin tek sebebi açığın yazılım tarafında değil donanım tarafında tespit edilmiş olması. Apple, satın alınan ürünlerin donanımlarını daha sonradan değiştiremeyeceğinden de bu açık şu anda piyasada bulunan çoğu Apple cihazda bulunuyor.
Hackerların bu açığı kullanarak daha neler yapabilecekleri hakkında şu an için detaylı bir bilgi bulunmuyor. Ancak Security Enclave'e olan erişim izni aynı zamanda kullanıcıların koydukları şifrelere, onların kredi kartlarına ve çok daha fazla hassas veriye erişim izni anlamına geliyor.
Ancak şu noktada içinizi biraz rahatlatmakta fayda var. Bu tür donanım açıklarında hackerlar genelde cihazdan veri alabilmek için cihaza fiziksel olarak erişmek zorunda kalıyorlar. Yani cihazınız siz izin vermediğiniz sürece bir hackerın eline geçmiyor. Dolayısıyla Apple cihazınızı kime verdiğiniz konusunda biraz dikkatli davranmakta fayda var.
Açık hakkında bilinen bir başka şeyse bu açığın A7 ve A11 Bionic işlemcilerini taşıyan Apple cihazlarda bulunduğu. Apple, bir sonraki Bionic işlemcilerinde bu açığı kapatmış olsa da günümüzde A11 ve daha eski işlemcileri kullanan milyonlarca cihaz bulunuyor. Bu açığın kullanıcılara herhangi bir zarar verip vermediğini ancak gelecek aylarda anlayabileceğiz.

Zeynart Dijital Strateji & Yazılım Ekibi
Kıdemli Web Mimarisi, Yazılım & SEO Uzmanları
12+ yıllık kurumsal web tasarım, özel yazılım mimarisi, teknik SEO ve yüksek performanslı sunucu altyapısı deneyimiyle işletmeler için sürdürülebilir dijital çözümler üretir.
Her işletmenin ihtiyacı farklı. Bu fikirleri kendi projenize nasıl uyarlayabileceğinizi birlikte değerlendirelim.


Uzmanımıza Sorun & Yorumlar
Bu makaleyle ilgili merak ettiğiniz teknik detayları veya proje sorularınızı paylaşabilirsiniz. Yorumlar editör onayından sonra yayınlanır.