
Apple’ın T2 Yongası, Onarılamaz Bir Güvenlik Açığına Sahip
Bir siber güvenlik araştırmacısının iddialarına göre Intel işlemcili ve T2 yongalı Apple macOS cihazlar, saldırganların yönetici erişimine…

Bir siber güvenlik araştırmacısının iddialarına göre Intel işlemcili ve T2 yongalı Apple macOS cihazlar, saldırganların yönetici erişimine…
Bir siber güvenlik araştırmacısının iddialarına göre Intel işlemcili ve T2 yongalı Apple macOS cihazlar, saldırganların yönetici erişimine ulaşmasını sağlayabilecek onarılamaz bir güvenlik açığına sahip.
Söz konusu bu T2 yonga, birçok modern macOS cihazda kullanılan Apple Silicon yardımcı işlemcisi. Bu yonga, ses işleme gibi özelliklerin yanı sıra ön yükleme ve güvenlik operasyonları gibi işlemleri yerine getiriyor. Bağımsız bir güvenlik araştırmacısı olan Niels H.’e göre T2 yongası, yamayla kapatılamayacak ciddi bir güvenlik açığına sahip.
T2 yongasındaki yönetici erişimine izin veren güvenlik açığı
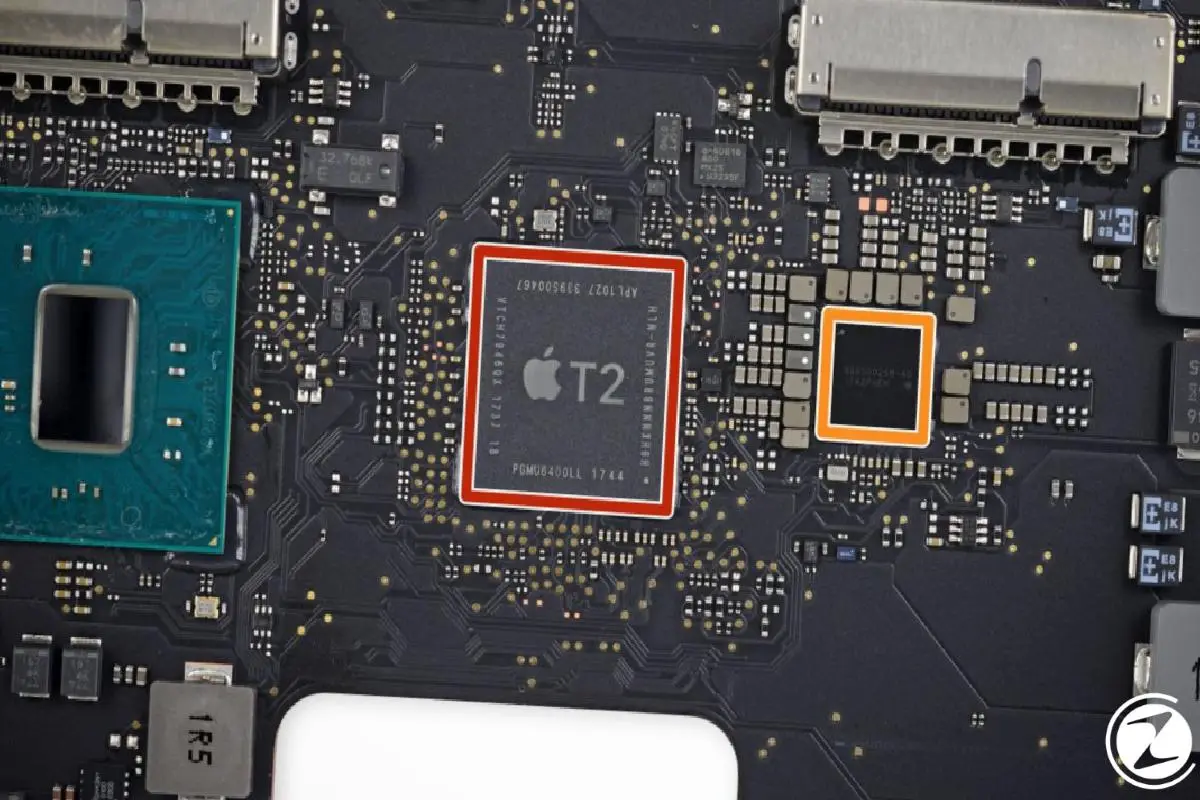
Niels H.’e göre Apple A10 işlemci temelli T2 yongası, iOS temelli cihazları da etkileyen ‘chekcm8’ güvenlik açığına karşı korunmasız. Bu da saldırganların aktivasyon kilidini engellemesini ve diğer zararlı saldırıları gerçekleştirmesini sağlıyor.
Normal şartlar altında T2 yongası, DFU modundayken şifre çözme durumu algılarsa hata vererek çıkış yapıyor. Ancak bu güvenlik açığı, Pangu tarafından geliştirilen ve DFU’nun çıkış güvenlik mekanizmasını engelleyen diğer açıkla birlikte eşlenebiliyor.
Saldırgan, T2 yongasına erişim kazandıktan sonra tam yönetici erişimine ve çekirdek yönetim ayrıcalıklarına sahip oluyor. FileVault şifreleme ile korunan dosyaların şifreleri çözülemese de ‘keylogger‘ kullanarak şifreler çalınabiliyor. Güvenlik açığı, ayrıca güvenlik kilitlerinin manuel olarak da baypas edilmesine izin veriyor.
Niels H., bu açığın kapatılması için Apple’a ulaştığını ancak geri dönüş alamadığını dile getirdi. Dikkat çekebilmek için ise blog sayfasında güvenlik açığıyla ilgili bir yazı yayınladı. Ayrıca Niels H.’e göre bu güvenlik açığı Intel işlemcili ve T2 yongalı tüm Mac cihazlarını etkiliyor. Ancak bir saldırganın bu güvenlik açığından faydalanabilmesi için cihaza fiziksel erişimi gerekiyor. Eğer ki siz de Intel işlemcili ve T2 yongalı bir Mac cihaza sahipseniz kaynağı belli olmayan USB’leri cihazınıza takmamaya dikkat edebilirsiniz.

Zeynart Dijital Strateji & Yazılım Ekibi
Kıdemli Web Mimarisi, Yazılım & SEO Uzmanları
12+ yıllık kurumsal web tasarım, özel yazılım mimarisi, teknik SEO ve yüksek performanslı sunucu altyapısı deneyimiyle işletmeler için sürdürülebilir dijital çözümler üretir.
Her işletmenin ihtiyacı farklı. Bu fikirleri kendi projenize nasıl uyarlayabileceğinizi birlikte değerlendirelim.


Uzmanımıza Sorun & Yorumlar
Bu makaleyle ilgili merak ettiğiniz teknik detayları veya proje sorularınızı paylaşabilirsiniz. Yorumlar editör onayından sonra yayınlanır.