
Adobe hat 18 kritische Schwachstellen in seinen Anwendungen geschlossen
Adobe, das wir heute in jedem Aspekt unseres Lebens sehen können, hat im Experience Manager, einem seiner heute beliebten Produkte, fünf entscheidende Korrekturen vorgenommen.

Adobe, das wir heute in jedem Aspekt unseres Lebens sehen können, hat im Experience Manager, einem seiner heute beliebten Produkte, fünf entscheidende Korrekturen vorgenommen.
Was wir heute in jedem Aspekt unseres Lebens sehen können Adobe, eines der beliebtesten Produkte heute Im Experience Manager meldete insgesamt 11 Sicherheitslücken, von denen fünf kritisch waren. Eine dieser Schwachstellen, die jeweils äußerst gefährlich sind, ermöglichte es Hackern, JavaScript in Internetbrowsern auszuführen.
Die von Adobe behobenen Sicherheitslücken wurden, abgesehen von den unkritischen, als „wichtig“ gekennzeichnet. Das heute von Adobe für Experience Manager veröffentlichte Update wurde als Priorität der zweiten Ebene markiert. Mit anderen Worten: Adobe hat seine Benutzer darüber informiert, dass in früheren Versionen Risiken bestehen.
Insgesamt wurden 18 Lücken geschlossen
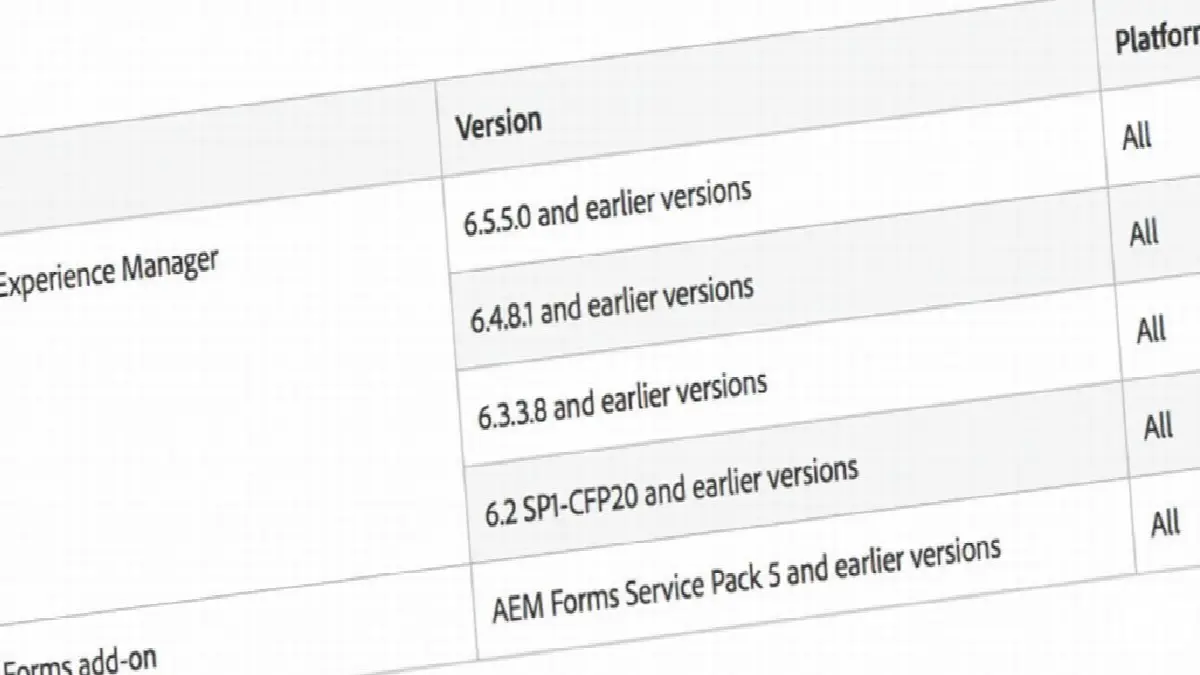
Alle fünf von Adobe aufgelisteten kritischen Schwachstellen wurden durch Probleme mit XSS verursacht. Diese Schwachstellen werden von Adobe behoben. CVE-2020-9732, CVE-2020-9742, CVE-2020-9741, CVE-2020-9740 und CVE-2020-9734 Es wurde benannt als. Die von den Sicherheitslücken betroffenen Versionen sind wie folgt aufgeführt:
Die fünf Schwachstellen ermöglichten es Angreifern, beliebigen JavaScript-Code autorisiert auszuführen und sich so Zugang zu sensiblen Informationen zu verschaffen. Eine der Sicherheitslücken liegt jedoch im Internetbrowser. HTML-Code-Injection Er ließ es zu.
Veröffentlichung eines neuen Updates, Adobe Benutzer und alle Administratoren. warnte sie, das Update zu installieren. Das Unternehmen gab an, dass es aufgrund seiner bisherigen Erfahrungen in naher Zukunft keine offenen Stellen geben wird und dass die Manager das Update aktualisiert haben. kurz (z. B. 30 Tage) schlug vor, es zu installieren.
Neben Experience Manager hat Adobe auch Updates für FrameMaker und InDesign veröffentlicht. Mit diesen Updates 2 in FrameMaker und 5 kritische Sicherheitsprobleme in InDesign Die Lücke wurde geschlossen. Gesamtzahl der kritischen Schwachstellen, die durch Updates geschlossen wurden 18 Es ist passiert.

Zeynart Dijital Strateji & Yazılım Ekibi
Kıdemli Web Mimarisi, Yazılım & SEO Uzmanları
12+ yıllık kurumsal web tasarım, özel yazılım mimarisi, teknik SEO ve yüksek performanslı sunucu altyapısı deneyimiyle işletmeler için sürdürülebilir dijital çözümler üretir.
Jedes Unternehmen hat eigene Anforderungen. Lassen Sie uns gemeinsam prüfen, wie wir diese Ideen für Ihr Projekt umsetzen können.


Uzmanımıza Sorun & Yorumlar
Bu makaleyle ilgili merak ettiğiniz teknik detayları veya proje sorularınızı paylaşabilirsiniz. Yorumlar editör onayından sonra yayınlanır.