
Adobe, Uygulamalarında 18 Kritik Güvenlik Açığını Kapattı
Günümüzde hayatımızın her alanında görebildiğimiz Adobe, bugün popüler ürünlerinden birisi olan Experience Manager’da düzelttiği beşi kritik…

Günümüzde hayatımızın her alanında görebildiğimiz Adobe, bugün popüler ürünlerinden birisi olan Experience Manager’da düzelttiği beşi kritik…
Günümüzde hayatımızın her alanında görebildiğimiz Adobe, bugün popüler ürünlerinden birisi olan Experience Manager’da düzelttiği beşi kritik olan toplamda 11 güvenlik açığını açıkladı. Her biri fazlasıyla tehlikeli derecede olan bu açıklardan özellikle birisi, hackerların internet tarayıcılarında JavaScript çalıştırmalarına olanak sağlıyordu.
Adobe’nin üstesinden geldiği güvenlik açıklarının kritik olmayanları dışındakiler ise ‘önemli’ olarak işaretlendi. Adobe’nin bugün Experience Manager için yayınladığı güncelleme, ikinci düzeyde öncelikli olarak işaretlendi. Yani Adobe, kullanıcılarını geçmiş sürümlerde risk olduğuyla ilgili bilgilendirdi.
Toplamda 18 açık kapatıldı
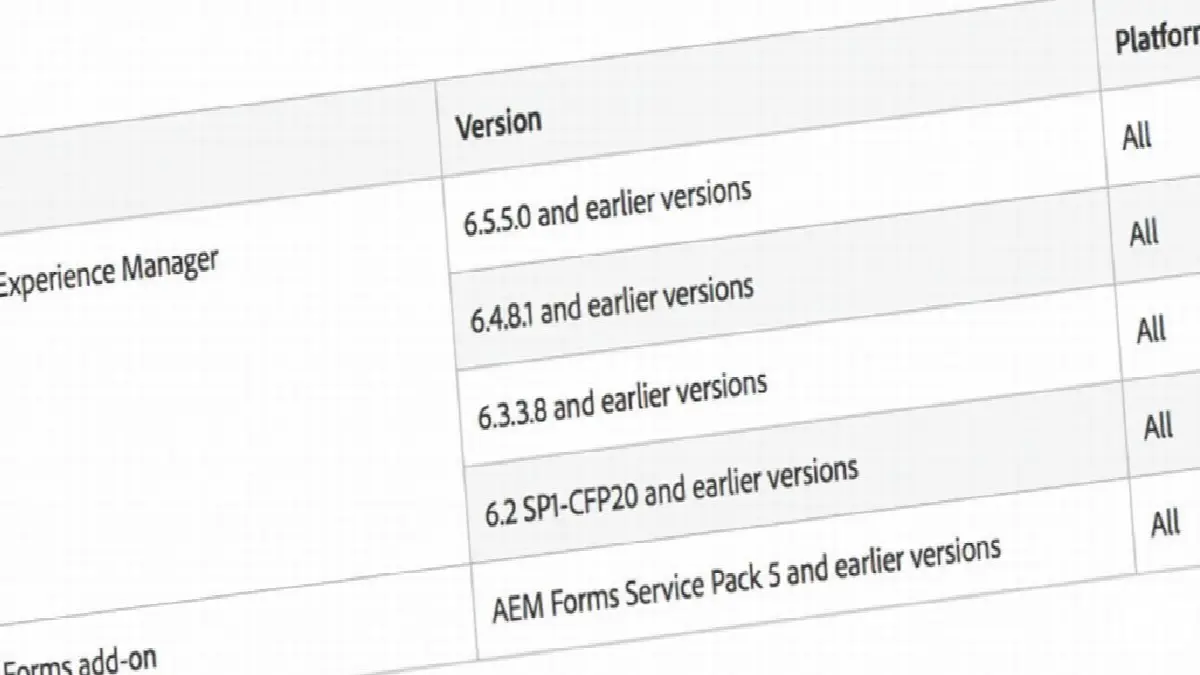
Adobe’nin listelediği beş kritik güvenlik açığının hepsi XSS’de yer alan sorunlardan kaynaklanıyordu. Bu güvenlik açıkları, Adobe tarafından CVE-2020-9732, CVE-2020-9742, CVE-2020-9741, CVE-2020-9740 ve CVE-2020-9734 olarak isimlendirildi. Güvenlik açıklarının etkilediği sürümlerse aşağıdaki şekilde listelendi:
Beş güvenlik açığı, saldırganların herhangi bir JavaScript kodunu yetkiyle çalıştırmalarına ve böylece hassas bilgilere ulaşmalarına imkan tanıyordu. Bununla birlikte güvenlik açıklarından birisi de internet tarayıcısında HTML kod enjeksiyonuna izin veriyordu.
Yeni güncelleme yayınlayan Adobe, kullanıcılarını ve tüm yöneticileri güncellemeyi yüklemeleri konusunda uyardı. Şirket, önceki deneyimlerine dayanarak yakın zamanda herhangi bir açık olmayacağını belirterek yöneticilerin güncellemeyi kısa süre içinde (örneğin 30 gün) yüklemelerini önerdi.
Adobe, Experience Manager’ın yanı sıra FrameMaker ve InDesign için de güncelleştirme yayınladı. Bu güncellemelerle birlikte FrameMaker’da 2 ve InDesign’da 5 kritik güvenlik açığı kapatıldı. Güncellemelerle birlikte kapatılan toplam kritik güvenlik açığı sayısı 18 olmuş oldu.

Zeynart Dijital Strateji & Yazılım Ekibi
Kıdemli Web Mimarisi, Yazılım & SEO Uzmanları
12+ yıllık kurumsal web tasarım, özel yazılım mimarisi, teknik SEO ve yüksek performanslı sunucu altyapısı deneyimiyle işletmeler için sürdürülebilir dijital çözümler üretir.
Her işletmenin ihtiyacı farklı. Bu fikirleri kendi projenize nasıl uyarlayabileceğinizi birlikte değerlendirelim.


Uzmanımıza Sorun & Yorumlar
Bu makaleyle ilgili merak ettiğiniz teknik detayları veya proje sorularınızı paylaşabilirsiniz. Yorumlar editör onayından sonra yayınlanır.