
Apple hat versehentlich Malware genehmigt
Der in Cupertino ansässige Technologieriese Apple hat sehr strenge Regeln, um zu verhindern, dass Malware in den App Store gelangt.

Der in Cupertino ansässige Technologieriese Apple hat sehr strenge Regeln, um zu verhindern, dass Malware in den App Store gelangt.
Technologieriese mit Sitz in Cupertino Apfelhat ziemlich strenge Regeln, um zu verhindern, dass Malware in den App Store gelangt. Im vergangenen Jahr forderte das Unternehmen Entwickler auf, ihre Apps vor der Veröffentlichung auf Sicherheitskontrollen zu prüfen. an Apple präsentieren verpflichtet und wählte den bisher härtesten Ansatz.
Apples „BestätigungBei diesem Prozess namens „“ wird eine Anwendung auf Sicherheit und schädliche Inhalte überprüft. Bei Genehmigung ermöglicht die integrierte Sicherheitsüberwachungssoftware des Mac, Gatekeeper, die Ausführung der Anwendung. Anwendungen, die den Sicherheitstest nicht bestehen, sind wird abgelehnt und ihr Betrieb wird verhindert.
Erste von Apple zertifizierte Mac-Malware gefunden:
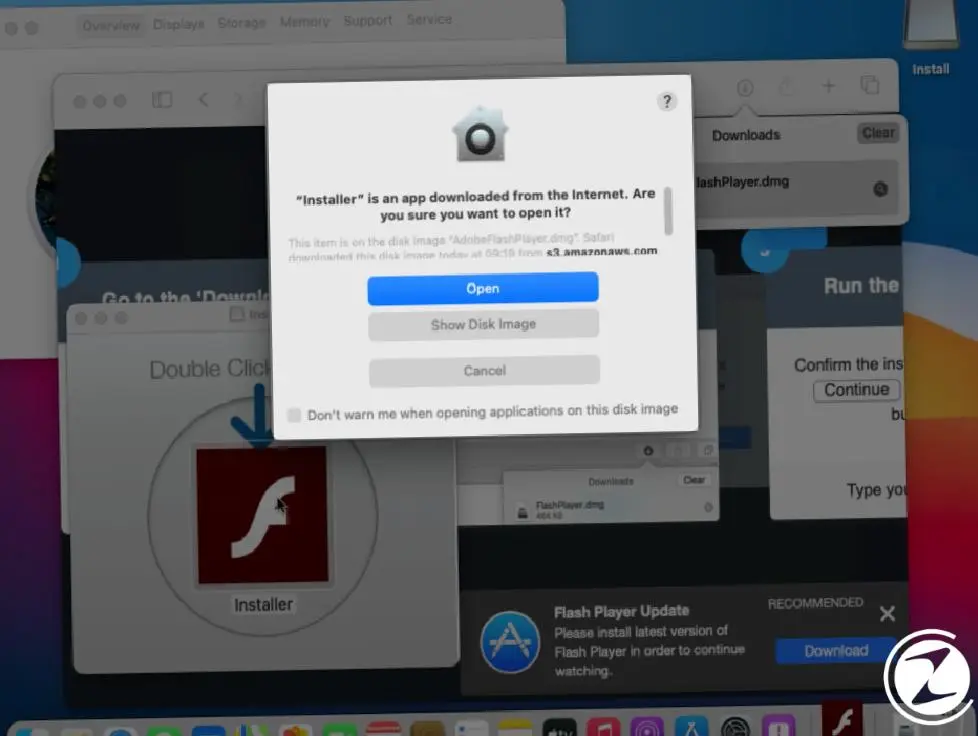
Peter Dantini, der mit dem renommierten Mac-Sicherheitsforscher Patriwk Wardle zusammengearbeitet hat, Adobe Blitz Lader ein aussehender Schadsoftware Er sagt, er habe es gefunden. Diese weit verbreitete Art von Software gibt es schon seit Jahren und die meisten davon werden vom Mac blockiert, sobald sie geöffnet werden. Dantini und Wardle wurden jedoch von Apple abgelehnt. fälschlicherweise genehmigt sagt, sie hätten die erste Mac-Malware gefunden.
Während Wardle bestätigte, dass er den von Apples Malware verwendeten Code genehmigt hatte, sagte Kaspersky, es handele sich um „die gleiche Version“, die 2019 auf Macs vorgefunden wurde.-am meisten weit verbreitet bedrohlichDie beliebte Malware namens Shlayer ist eine Art von Malware, die durch die Verfolgung der Internetaktivitäten und -gewohnheiten von Computerbenutzern zur Bereitstellung effektiverer Werbemethoden beiträgt. „Adware“ Es wird als Software bezeichnet.
In einem auf TechCrunh geteilten Blogbeitrag „Soweit ich weiß, ist das eine Premiere.“ Wardle sagte, zu diesem Zeitpunkt sei Apples Schadcode gesendet worden. Erkennung kippen Er betonte auch, dass dies bedeute, dass er die Ausführung auf Macs genehmigt habe. Später veröffentlichte Apple den genehmigten Code. stornieren von verhinderte die Ausführung von Malware auf Macs.
Im Gespräch mit TechCrunch Apple-Sprecher, in seiner Aussage „Malware verändert sich ständig und das Beglaubigungssystem von Apple hilft uns, Schadsoftware vom Mac fernzuhalten und schnell zu reagieren, wenn sie entdeckt wird. Nachdem wir von dieser Adware erfahren hatten, haben wir die identifizierte Variante zurückgezogen, das Entwicklerkonto deaktiviert und die zugehörigen Zertifikate zurückgezogen. Vielen Dank an die Forscher, die dabei helfen, unsere Benutzer zu schützen.“ sagte er.
Jedes Unternehmen hat eigene Anforderungen. Lassen Sie uns gemeinsam prüfen, wie wir diese Ideen für Ihr Projekt umsetzen können.


