
Apple случайно одобрила вредоносное ПО
Технологический гигант Apple из Купертино имеет очень строгие правила, предотвращающие попадание вредоносных программ в магазин приложений.

Технологический гигант Apple из Купертино имеет очень строгие правила, предотвращающие попадание вредоносных программ в магазин приложений.
Технологический гигант из Купертино Яблокоимеет довольно строгие правила, предотвращающие попадание вредоносных программ в магазин приложений. В прошлом году компания попросила разработчиков проверить свои приложения на предмет безопасности перед их выпуском. в Apple представить обязался и принял самый жёсткий подход.
Apple"подтверждениеВ ходе этого процесса, называемого «», приложение сканируется на предмет безопасности и наличия вредоносного содержимого. В случае одобрения встроенное в Mac программное обеспечение для мониторинга безопасности Gatekeeper разрешает запуск приложения. Приложения, не прошедшие тест безопасности, отклоняется и их работа предотвращается.
Первое вредоносное ПО для Mac, сертифицированное Apple, обнаружило:
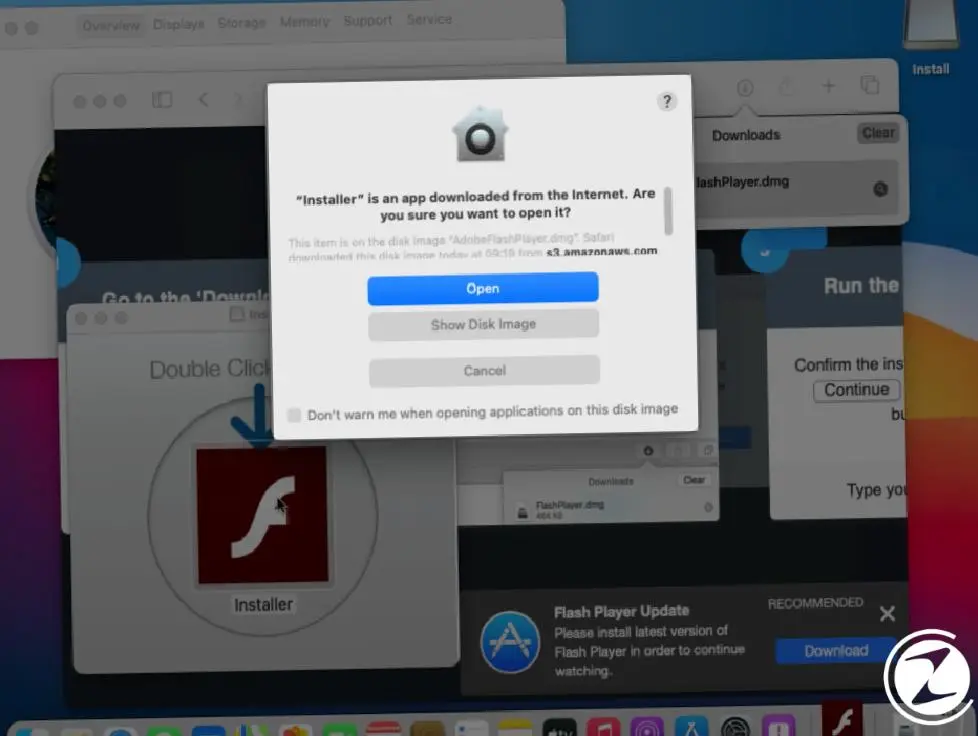
Питер Дантини, который работал с известным исследователем безопасности Mac Патриком Уордлом, Adobe Вспышка погрузчик выглядящий вредоносное ПО Он говорит, что нашел это. Этот тип программного обеспечения, довольно распространенный, существует уже много лет, и большая его часть блокируется Mac сразу после его открытия. Однако Дантини и Уордл были отвергнуты Apple. по ошибке одобренный говорит, что они обнаружили первое вредоносное ПО для Mac.
Хотя Уордл подтвердил, что он одобрил код, используемый вредоносным ПО Apple, Касперский заявил, что это «та же версия», с которой компьютеры Mac столкнулись в 2019 году.-большинство широко распространенный угрожающийПопулярное вредоносное ПО под названием Shlayer представляет собой тип вредоносного ПО, которое помогает применять более эффективные методы рекламы, отслеживая действия и привычки пользователей компьютеров в Интернете. «рекламное ПО» Это известно как программное обеспечение.
В сообщении блога, опубликованном на TechCrunh «Насколько я знаю, это первый случай». Уордл сказал, что именно тогда был отправлен вредоносный код Apple. обнаружение не мочь Он также подчеркнул, что это означает, что он одобрил его работу на Mac. Позже Apple выпустила утвержденный код. отмена к предотвратил запуск вредоносных программ на компьютерах Mac.
Разговор с TechCrunch представитель Apple, в своем заявлении «Вредоносное ПО постоянно меняется, и система нотариального заверения Apple помогает нам не допускать проникновения вредоносного ПО на Mac и быстро реагировать на его обнаружение. Узнав об этом рекламном ПО, мы отозвали выявленный вариант, отключили учетную запись разработчика и отозвали соответствующие сертификаты. Спасибо исследователям, которые помогают обеспечить безопасность наших пользователей». - сказал он.
У каждого бизнеса свои задачи. Давайте обсудим, как адаптировать эти решения для вашего проекта.


