Cloudflare kündigt Schutzmaßnahmen gegen kritische PHP-Schwachstellen an
Sind Millionen von Websites gefährdet?
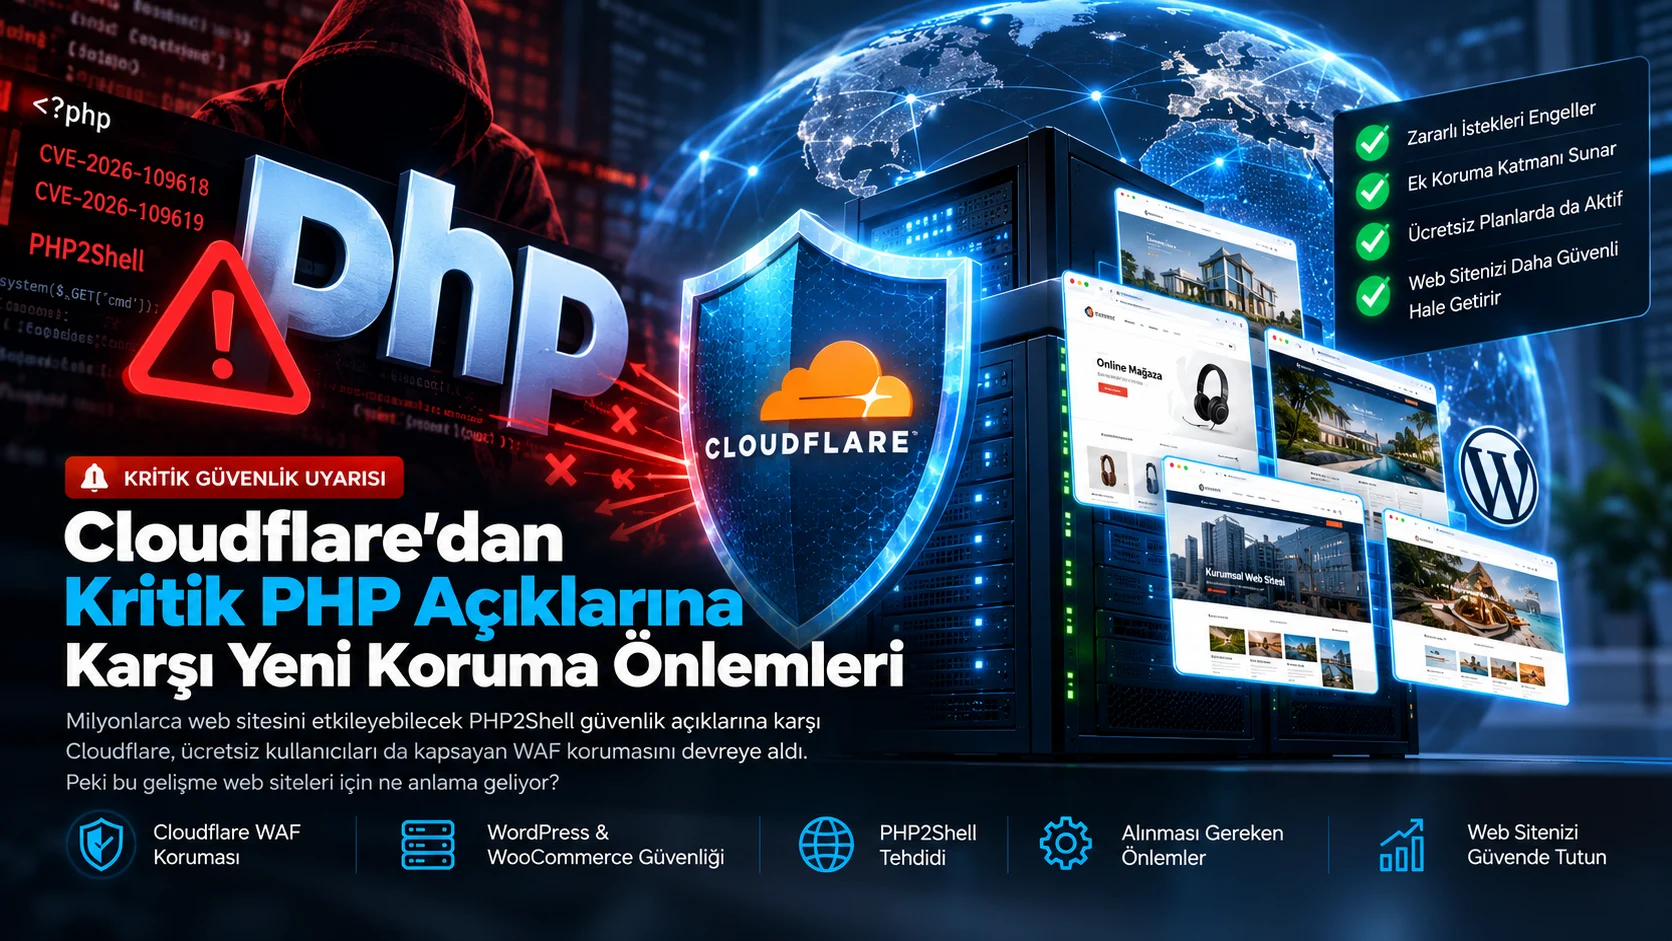
Kritische Sicherheitslücken, die am 21. Oktober 2026 in der PHP-Infrastruktur auftraten, mobilisierten Websitebesitzer und Serveradministratoren auf der ganzen Welt. Cloudflare hat einen neuen Schutz gegen diese Schwachstellen namens PHP2Shell eingeführt, der kostenlose Benutzer abdeckt.
Kritische Sicherheitslücken, die am 21. Oktober 2026 in der PHP-Infrastruktur auftraten, mobilisierten Websitebesitzer und Serveradministratoren auf der ganzen Welt. Cloudflare hat neue Schutzmaßnahmen, einschließlich kostenloser Benutzer, gegen diese Schwachstellen namens PHP2Shell implementiert. Was bedeutet diese Entwicklung also für Websites, WordPress-Benutzer und E-Commerce-Unternehmen?
Weltweite PHP-Sicherheitswarnung
PHP, eine der am weitesten verbreiteten Programmiersprachen in der Internetwelt, rückte mit schwerwiegenden Sicherheitslücken, die im Oktober 2026 auftraten, in den Mittelpunkt der Technologieagenda.
Zwei kritische Schwachstellen mit dem Namen PHP2Shell, die am 21. Oktober 2026 der Öffentlichkeit zugänglich gemacht wurden, können es Angreifern unter bestimmten Bedingungen ermöglichen, nicht autorisierte Vorgänge auf Servern durchzuführen, die PHP verwenden.
Diese Entwicklung betrifft nicht nur Softwareentwickler, sondern auch Millionen von Unternehmen mit PHP-basierten Websites.
Denn WordPress, WooCommerce, Magento und viele spezielle Software-Infrastrukturen profitieren von der PHP-Technologie.
Die von Sicherheitsforschern entdeckten Schwachstellen liegen direkt im Arbeitsmechanismus von PHP. Das Problem beschränkt sich also nicht nur auf ein veraltetes WordPress-Plugin oder ein nicht aktualisiertes Theme.
Die Tatsache, dass eine der grundlegenden Softwarekomponenten von Millionen von Websites auf der ganzen Welt betroffen ist, zeigt einmal mehr, wie wichtig Sicherheitsmaßnahmen sind.
Was ist PHP2Shell? Warum ist es so wichtig?
PHP2Shell ist der Name, der zwei kritische Schwachstellen im Zusammenhang mit der Speicherverwaltung von PHP beschreibt.
Diese Schwachstellen werden mit den folgenden Sicherheitsprotokollen verfolgt:
CVE-2026-109618: Sicherheitslücke, bei der PHP unter bestimmten Fehlerbedingungen möglicherweise noch nicht ordnungsgemäß aufbereitete Speicherdaten verwendet.
CVE-2026-109619: Sicherheitslücke, durch die PHP wieder auf freigegebene Speicherbereiche zugreifen kann.
Beide Schwachstellen bergen Risiken, die unter bestimmten Umständen dazu führen können, dass Serverprozesse abstürzen, vertrauliche Informationen offengelegt werden oder Schadcode aus der Ferne ausgeführt wird.
Einfacher ausgedrückt:
Normalerweise verarbeitet eine Website die vom Besucher gesendete Anfrage und zeigt die entsprechende Seite an. Allerdings könnten Angreifer versuchen, die Art und Weise, wie der Server diese Vorgänge ausführt, mit speziell gestalteten Anfragen zu missbrauchen.
Infolge eines erfolgreichen Angriffs kann es sein, dass die Website nicht mehr funktioniert, einige auf dem Server gespeicherte Informationen offengelegt werden oder nicht autorisierte Vorgänge auf dem System ausgeführt werden.
Daher gilt PHP2Shell als eine viel ernstere Sicherheitsbedrohung als ein gewöhnlicher Softwarefehler.
Cloudflare ergreift Maßnahmen: Kostenlose Benutzer werden ebenfalls in den Schutzumfang einbezogen
Cloudflare, eines der weltweit führenden Unternehmen für Internetsicherheit und -leistung, hat am 21. Oktober 2026 die von ihm entwickelten Schutzmechanismen gegen PHP2Shell-Schwachstellen der Öffentlichkeit vorgestellt.
Laut Aussage von Cloudflare begannen Sicherheitsteams mit der Arbeit an Schutzregeln, bevor die Schwachstellen der Öffentlichkeit bekannt gegeben wurden.
Das Unternehmen gab an, am 21. Oktober 2026 um 03:02 UTC neue Sicherheitsregeln eingeführt zu haben und dass diese Maßnahmen etwa neun Stunden vor der öffentlichen Ankündigung in Kraft getreten seien.
Eine der wichtigsten Entwicklungen hierbei ist, dass Schutzmaßnahmen nicht nur zahlenden Cloudflare-Abonnenten zur Verfügung stehen.
Cloudflare hat automatisch WAF-Sicherheitsregeln implementiert, die auch Benutzer kostenloser Tarife einschließen.
Somit verfügen Websites, die die entsprechende Firewall von Cloudflare nutzen, über eine zusätzliche Verteidigungsebene gegen bekannte PHP2Shell-Angriffsmethoden.
Der Umfang dieses Schutzes hängt jedoch von der verwendeten Cloudflare-Konfiguration ab und davon, ob die entsprechenden Sicherheitsregeln aktiv sind.
Was ist Cloudflare WAF? Wie schützt man Websites?
WAF ist die Abkürzung für den englischen Begriff Web Application Firewall. Auf Türkisch heißt es Web Application Firewall.
WAF-Systeme untersuchen HTTP-Anfragen von Besuchern von Websites und versuchen, verdächtige oder potenziell schädliche Arten von Datenverkehr zu erkennen.
Wenn Sie eine Website besuchen, werden verschiedene Daten zwischen Ihrem Browser und dem Webserver ausgetauscht.
Dienste wie Cloudflare können bei richtiger Konfiguration eine Sicherheitsebene vor diesem Datenverkehr schaffen.
Beispielsweise können böswillige Anfragen von Angreifern zur Ausnutzung bekannter Schwachstellen blockiert werden, wenn sie relevanten Sicherheitsregeln entsprechen.
Zu den Hauptvorteilen dieses Systems gehören:
Automatische Filterung nach bekannten Angriffsmethoden.
Verdächtige HTTP-Anfragen erkennen.
Blockieren bestimmter Arten von bösartigem Datenverkehr, bevor dieser den Server erreicht.
Möglichkeit, Sicherheitsregeln gegen neue Bedrohungen zu aktualisieren.
Website-Administratoren können Sicherheitsvorfälle verfolgen.
Allerdings sind WAF-Systeme keine perfekten Lösungen, die alle Cyber-Angriffe verhindern.
Für eine effektive Sicherheit muss die Serversoftware auf dem neuesten Stand gehalten und verschiedene Schutzebenen gemeinsam verwendet werden.
Die neue Sicherheitstechnologie von Cloudflare: Anfragen und Antworten gemeinsam analysieren
Eine der bemerkenswerten Neuerungen bei den PHP2Shell-Sicherheitsmaßnahmen von Cloudflare ist Vollständige Transaktionserkennung Es handelte sich um einen neuen Analyseansatz namens.
Herkömmliche Firewalls versuchen häufig, Angriffe zu erkennen, indem sie an die Website gesendete Anfragen untersuchen.
Bei manchen Angriffsversuchen reicht die bloße Untersuchung der eingehenden Anfrage jedoch möglicherweise nicht aus, um festzustellen, ob der Vorgang wirklich schädlich ist oder nicht.
Dieser von Cloudflare entwickelte neue Ansatz kann sowohl die eingehende Anfrage als auch die vom Server zurückgegebene Antwort im Rahmen derselben HTTP-Transaktion auswerten.
Ziel des Systems ist es daher, Angriffsversuche genauer zu erkennen, indem es das Ergebnis einer verdächtigen Transaktion analysiert.
Unter bestimmten Voraussetzungen kann auch verhindert werden, dass als schädlich eingestufte Serverantworten an den Benutzer übermittelt werden.
Diese Technologie gilt als eines der wichtigen Beispiele für die Transformation von Firewalls von Systemen, die nur den eingehenden Datenverkehr kontrollieren, zu Lösungen, die umfassendere Analysen durchführen können.
Könnten WordPress- und WooCommerce-Sites betroffen sein?
Einer der Bereiche, in denen PHP2Shell-Schwachstellen die meiste Aufmerksamkeit erregten, waren die WordPress- und WooCommerce-Infrastrukturen.
WordPress ist ein PHP-basiertes Content-Management-System, das auf Millionen von Websites auf der ganzen Welt verwendet wird.
WooCommerce ist eine beliebte E-Commerce-Lösung, die auf der WordPress-Infrastruktur läuft und es Unternehmen ermöglicht, online zu verkaufen.
Da diese Systeme PHP verwenden, sind Server, auf denen anfällige PHP-Versionen ausgeführt werden, möglicherweise einem potenziellen Risiko ausgesetzt.
Allerdings gibt es hier ein wichtiges Detail:
Nur weil eine Website WordPress oder WooCommerce verwendet, heißt das nicht unbedingt, dass sie gehackt wurde.
Echtes Risiko; Dies hängt von der auf dem Server ausgeführten PHP-Version, den Sicherheitspatches, der Anwendungskonfiguration und den verwendeten Schutzmaßnahmen ab.
Insbesondere auf E-Commerce-Websites ist der Schutz von Kundeninformationen, Bestelldaten und verschiedenen Systemzugriffsschlüsseln von großer Bedeutung.
Daher müssen Unternehmen nicht nur regelmäßig WordPress- und Plugin-Updates überprüfen, sondern auch die PHP-Infrastruktur auf ihren Servern.
Welche Versionen sollten gegen PHP-Sicherheitslücken aktualisiert werden?
Das PHP-Entwicklungsteam hat am 21. Oktober 2026 dringende Sicherheitsupdates veröffentlicht, um kritische Schwachstellen zu beheben.
Die Versionen mit Sicherheitsfixes sind:
| PHP-Version | Version mit Sicherheitsupdate |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Diese Veröffentlichungen umfassen Korrekturen für zwei kritische PHP2Shell-Schwachstellen, die am 21. Oktober bekannt gegeben wurden.
Der Sicherheitsstatus von Systemen, die ältere oder nicht mehr unterstützte PHP-Versionen verwenden, muss ebenfalls separat bewertet werden.
Es gibt jedoch noch einen weiteren wichtigen Punkt.
Bezogen auf die Sitzungsladefortschrittsfunktion von PHP am 23. Oktober 2026 CVE-2026-115560 Eine weitere Sicherheitslücke wurde bekannt gegeben.
Laut der aktualisierten Aussage von Cloudflare könnte dieses zusätzliche Problem auch Versionen betreffen, die für die ersten PHP2Shell-Exploits aktualisiert wurden. Der neue Fix soll im nächsten regulären PHP-Release veröffentlicht werden.
Cloudflare gibt an, dass es auch Schutz vor bekannten Angriffsversuchen gegen diese zusätzliche Schwachstelle bietet. Allerdings fallen Systeme, die den Standardnamen des Sitzungslade-Fortschrittsbereichs ändern, möglicherweise außerhalb des Schutzbereichs der entsprechenden WAF-Regel.
Daher endet der Sicherheitsprozess nicht mit der bloßen Anwendung der ersten dringenden Updates.
Es ist auch notwendig, neue Ankündigungen zu überwachen und zusätzliche Sicherheitsupdates anzuwenden.
Erfordert die Verwendung von Cloudflare PHP-Updates?
Die Antwort auf diese Frage lautet definitiv nein.
Die von Cloudflare angebotenen Sicherheitsmaßnahmen können einen wichtigen Schutz bieten, um Angriffsversuche zu verhindern.
Eine Sicherheitslücke in PHP selbst wird dadurch jedoch nicht vollständig beseitigt.
Während die Firewall versucht, bösartige Anfragen zu erkennen und zu blockieren, behebt das PHP-Update das Sicherheitsproblem innerhalb der Software.
Daher ist es am gesündesten, beide Methoden gemeinsam anzuwenden.
Die Cloudflare-Firewall bietet zusätzlichen Schutz. Das PHP-Sicherheitsupdate zielt darauf ab, die grundlegende Softwareschwachstelle zu beheben.
Ein weiteres wichtiges Thema ist der direkte Serverzugriff, der nicht über Cloudflare erfolgt.
Wenn der Cloudflare-Schutz über die echte IP-Adresse des Servers umgangen werden kann, reicht die Verwendung von WAF allein möglicherweise nicht aus.
Daher muss der Sicherheitsansatz die Ebenen DNS, Netzwerkzugriff, Serverkonfiguration und Anwendung gemeinsam abdecken.
Was sollten Website-Besitzer jetzt tun?
Angesichts von PHP2Shell und ähnlichen Sicherheitsentwicklungen müssen Unternehmen über korrekte technische Kontrollen verfügen, anstatt in Panik zu geraten.
Zunächst gilt es herauszufinden, welche PHP-Version die Website verwendet.
Anschließend sollte überprüft werden, ob die PHP-Software auf dem Server Sicherheitsupdates erhalten hat.
Der Kompatibilitätsstatus von WordPress, WooCommerce und anderen Softwarekomponenten sollte evaluiert und notwendige Updates kontrolliert durchgeführt werden.
Die Wirksamkeit der WAF-Sicherheitsregeln auf Websites, die Cloudflare verwenden, und etwaiger Blockierungsaufzeichnungen sollte untersucht werden.
Darüber hinaus sollten grundlegende Vorsichtsmaßnahmen wie regelmäßige Backups, Serverzugriffssicherheit und Kontrolle der Systemaufzeichnungen nicht vernachlässigt werden.
Gerade für Unternehmen, die Kundeninformationen verarbeiten oder Online-Zahlungen empfangen, ist ein professionelles technisches Infrastrukturmanagement nicht nur hinsichtlich der Leistung, sondern auch der Datensicherheit wichtig.
Zeynart Web Bilisim: Starke Infrastruktur, professionelles Management
Zeynart Web Bilişim wurde 2014 in Istanbul gegründet und bietet Technologielösungen für Unternehmen mit Servermanagement, Webhosting und digitalen Infrastrukturdiensten sowie Webdesign- und Softwareentwicklungsaktivitäten.
Zeynart Web Bilişim, das heute die technischen Prozesse von mehr als 300 Websites verwaltet, legt großen Wert auf zuverlässige und nachhaltige Webdienste.
Lösungen wie die in Deutschland ansässige Hetzner-Serverinfrastruktur, das Plesk-Management-Panel, Cloudflare-Technologien und LiteSpeed gehören zu den wichtigen Bestandteilen der angebotenen technischen Dienstleistungen.
Allerdings lässt sich eine sichere Web-Infrastruktur nicht allein durch den Einsatz leistungsstarker Technologien schaffen.
Diese Technologien müssen richtig konfiguriert, aktualisiert und überwacht werden und Maßnahmen gegen mögliche Risiken müssen zeitnah evaluiert werden.
Zeynart Web Bilişim betrachtet Website-Management nicht nur als Hosting-Dienst, sondern als langfristige Technologiepartnerschaft zum Schutz der digitalen Vermögenswerte von Unternehmen.
Sicherheitsentwicklungen wie PHP2Shell zeigen einmal mehr, wie wichtig professionelles Servermanagement und aktuelle Sicherheitspraktiken sind.
Fazit: Die Sicherheit Ihrer Website sollte nicht dem Zufall überlassen werden
Die im Oktober 2026 aufgetretenen PHP2Shell-Schwachstellen zeigten, dass in der Internet-Infrastruktur häufig verwendete Technologien gelegentlich ernsthaften Sicherheitsrisiken ausgesetzt sein können.
Die schnell bereitgestellten WAF-Schutzmaßnahmen von Cloudflare haben eine erhebliche zusätzliche Verteidigungsebene für Millionen von Websites geschaffen.
Dennoch ist es weiterhin wichtig, PHP-Sicherheitsupdates anzuwenden, Serverkonfigurationen zu überprüfen und neue Sicherheitsankündigungen zu befolgen.
Das Hauptziel von Unternehmen besteht nicht nur darin, Lösungen zu finden, wenn ein Sicherheitsproblem auftritt. Schaffung einer zuverlässigen und nachhaltigen digitalen Infrastruktur durch vorherige Risikobewertung.
Mit seiner seit 2014 gesammelten Erfahrung und mehr als 300 von ihm verwalteten Websites unterstützt Zeynart Web Bilişim weiterhin Unternehmen dabei, sicher in der digitalen Welt zu agieren.
Benötigen Sie professionelle Unterstützung bei der PHP-Version, der Serversicherheit oder der Cloudflare-Konfiguration Ihrer Website?
Informationen zur Bewertung der technischen Infrastruktur Ihrer Website erhalten Sie, indem Sie sich an Zeynart Web Bilişim wenden.
Zeynart Webinformatik
Häufig gestellte Fragen
Welcher Ansatz wird im weltweiten PHP-Sicherheitswarnungsprozess verfolgt?
PHP, eine der am weitesten verbreiteten Programmiersprachen in der Internetwelt, rückte mit schwerwiegenden Sicherheitslücken, die im Oktober 2026 auftraten, in den Mittelpunkt der Technologieagenda.
Was ist PHP2Shell? Warum ist es so wichtig?
PHP2Shell ist der Name, der zwei kritische Schwachstellen im Zusammenhang mit der Speicherverwaltung von PHP beschreibt. Diese Schwachstellen werden mit den folgenden Sicherheitsprotokollen verfolgt:
Cloudflare ergreift Maßnahmen: Was bedeutet der Ansatz „Free Users Are Also Covered“?
Cloudflare, eines der weltweit führenden Unternehmen für Internetsicherheit und -leistung, gab am 21. Oktober 2026 die von ihm entwickelten Schutzmechanismen gegen PHP2Shell-Schwachstellen der Öffentlichkeit bekannt. Laut Aussage von Cloudflare begannen Sicherheitsteams mit der Arbeit an Schutzregeln, bevor die Schwachstellen der Öffentlichkeit bekannt gegeben wurden.
Jedes Unternehmen hat eigene Anforderungen. Lassen Sie uns gemeinsam prüfen, wie wir diese Ideen für Ihr Projekt umsetzen können.