
Der bei Masomo arbeitende Softwareentwickler hat erneut die Schwachstelle von Apple entdeckt
Wir hatten in den vergangenen Monaten von Rıza Sabuncu gehört, die als Backend-Entwicklerin bei Masomo, dem Entwickler von Head Ball 2, arbeitet. Ein Entwickler…
Wir hatten in den vergangenen Monaten von Rıza Sabuncu gehört, die als Backend-Entwicklerin bei Masomo, dem Entwickler von Head Ball 2, arbeitet. Ein Entwickler…
Arbeitet als Backend-Entwickler bei Masomo, dem Entwickler von Head Ball 2 Rıza Sabuncu Wir haben in den letzten Monaten davon gehört. Rıza, der sowohl Kopfgeldjäger als auch Entwickler ist, hat eine Sicherheitslücke auf den Websites des Technologieriesen Apple und gefunden mit 7.500 $ Geld (ca. 59.000 TL zum heutigen Wechselkurs) wurde vergeben.
In den letzten 4 Monaten hat Rıza Sabuncu seine Kopfgeldjagd fortgesetzt und gestern ein neuer Erfolg mehr geteilt. Rıza konnte eine Auszeichnung erhalten, indem sie eine Sicherheitslücke in den Internetdiensten von Apple entdeckte. Rıza, mit der Sicherheitslücke, die er Apple in seinem Beitrag auf Twitter gemeldet hat. 2.500 $ Preisgeld Er gab bekannt, dass er der Eigentümer sei.
49.000 Zeilen Code, 15–20 Tage Arbeit:
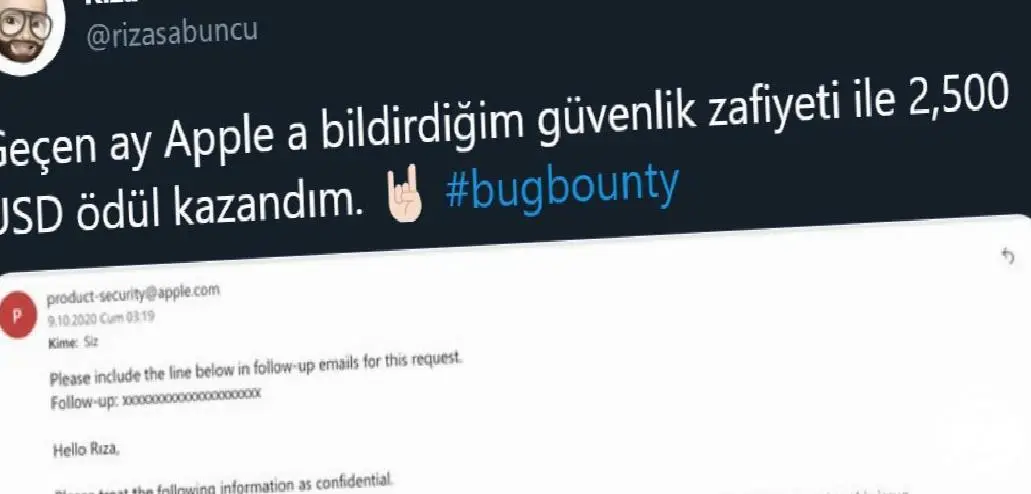
Natürlich kann Rıza Sabuncu keine detaillierten Informationen über die Sicherheitslücke geben, die er bei Apple gefunden hat. Rıza hat jedoch in seinem Beitrag letzten Monat die Sicherheitslücke offengelegt. Apple gemeldet er erklärte. Der Status der Schwachstelle während dieser Zeit Apple-Produktsicherheit Es wurde geprüft und die erforderliche Vergütung festgelegt.
Den Tweets ist zu entnehmen, dass Rıza Sabuncu lange an dem Thema gearbeitet hat, um die Sicherheitslücke zu finden. Denn er nutzte es, um Sicherheitslücken in den Antworten zu finden, die er seinen Followern auf Twitter gab. 49.000 Zeilen Code schrieb, führte „Verzeichnis-Fuzzing“ auf Tausenden von Subdomains durch und einen Zeitraum von 15-20 Tagen Er teilte mit, dass er die Sicherheitslücke darin entdeckt habe.
Rıza Sabuncu 2 Mal in den letzten 5 Monaten Wenn man bedenkt, dass er von Apple belohnt wurde, scheinen wir in den kommenden Monaten mehr über ihn zu hören. Details zu Rızas Erfolgen in den vergangenen Monaten aus dem Video unten Du kannst zuschauen. Erfahren Sie mehr über Apple Security Bounty, bei dem Apple diejenigen belohnt, die Sicherheitslücken finden zu diesem Link Sie können klicken.
Jedes Unternehmen hat eigene Anforderungen. Lassen Sie uns gemeinsam prüfen, wie wir diese Ideen für Ihr Projekt umsetzen können.


