
Разработчик программного обеспечения, работающий в Masomo, снова обнаружил уязвимость Apple
В последние месяцы мы слышали о Рызе Сабунджу, который работает серверным разработчиком в компании Masomo, разработчике Head Ball 2. Разработчик…
В последние месяцы мы слышали о Рызе Сабунджу, который работает серверным разработчиком в компании Masomo, разработчике Head Ball 2. Разработчик…
Работаю серверным разработчиком в компании Masomo, разработчике Head Ball 2. Риза Сабунджу Мы слышали об этом в последние месяцы. Риза, который также является охотником за головами и разработчиком, обнаружил уязвимость безопасности на веб-сайтах технологического гиганта Apple и с 7500 долларами в деньгах (около 59 тысяч турецких лир по сегодняшнему курсу).
В течение последних 4 месяцев Риза Сабунджу продолжал свою охоту за головами, и вчера новый успех поделился еще. Рызе удалось получить награду за обнаружение уязвимости безопасности в интернет-сервисах Apple. Риза об уязвимости безопасности сообщил Apple в своем посте в Twitter. приз в размере 2500 долларов США Он объявил, что является владельцем.
49 тысяч строк кода, 15-20 дней работы:
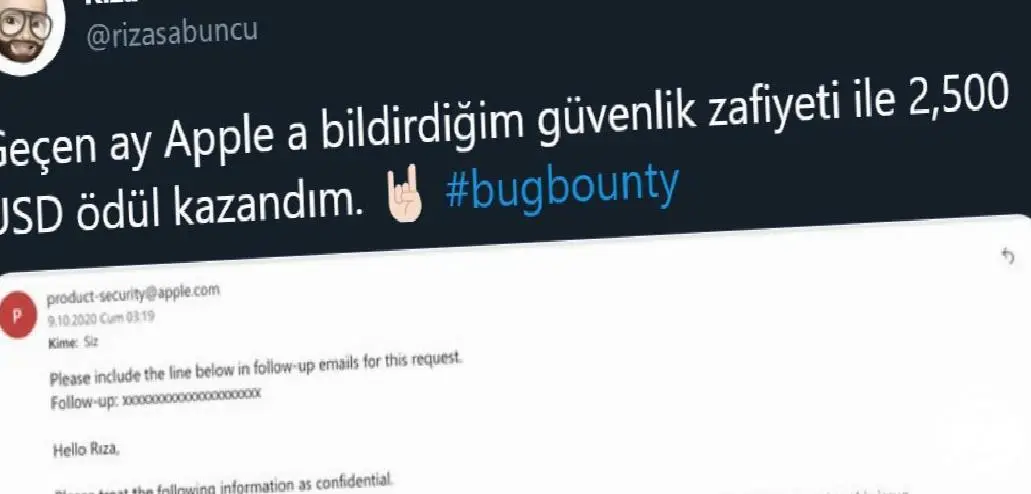
Естественно, Риза Сабунджу не может поделиться подробной информацией об уязвимости безопасности, которую он обнаружил в Apple. Однако Риза раскрыл уязвимость безопасности в своем посте в прошлом месяце. сообщил Apple - заявил он. Статус уязвимости за это время Безопасность продуктов Apple Оно было рассмотрено и определено необходимое вознаграждение.
Из твитов видно, что Риза Сабунджу долгое время работал над этой проблемой, чтобы найти уязвимость безопасности. Потому что он использовал его, чтобы найти уязвимости в ответах, которые он давал своим подписчикам в Твиттере. 49 тысяч строк кода написал, провел «фаззинг каталогов» на тысячах поддоменов и срок 15-20 дней Он поделился, что обнаружил в нем уязвимость.
Риза Сабунджу 2 раза за последние 5 месяцев Учитывая, что он был вознагражден Apple, мы, похоже, услышим о нем больше в ближайшие месяцы. Подробности успеха Ризы за последние месяцы из видео ниже вы можете посмотреть. Чтобы узнать больше о награде Apple Security Bounty, в рамках которой Apple вознаграждает тех, кто находит уязвимости в системе безопасности. по этой ссылке Вы можете нажать.
У каждого бизнеса свои задачи. Давайте обсудим, как адаптировать эти решения для вашего проекта.


