
Sicherheitsproblem bei allen Intel-Prozessoren gefunden
Leider gibt es keine Möglichkeit, etwas im großen Maßstab perfekt zu erreichen. Irgendwann werden Sie bestimmt Probleme haben ...
Leider gibt es keine Möglichkeit, etwas im großen Maßstab perfekt zu erreichen. Irgendwann werden Sie bestimmt Probleme haben ...
Leider gibt es keine Möglichkeit, etwas im großen Maßstab perfekt umzusetzen. Irgendwann werden Sie bestimmt auf Probleme stoßen. diese Situation Technologieunternehmen Das Gleiche gilt auch für Unternehmen, die versuchen, diese Probleme durch ständige Tests und Feedback zu beheben.
Intels Mobil-, Laptop- und Desktop-Produkte alle Prozessoren Es ist ein schwerwiegendes Problem aufgetreten. Das Problem beschrieben vor allem niederländische Forscher ältere Generation Auch Intel-Prozessoren stellten eine Bedrohung dar. Der Name der Bedrohung wurde als „CrossTalk“ ermittelt.
Was ist CrossTalk?
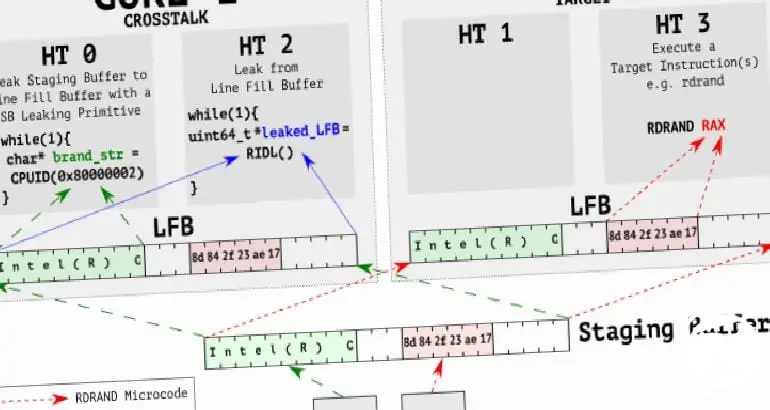
Im einfachsten Sinne CrossTalkWir können es als Anweisen der Prozessorkerne bezeichnen, untereinander zu kommunizieren, um Informationen preiszugeben. Bei CrossTalk, einem der Daten-Sampling-Angriffe im Mikroarchitektur-Maßstab, wird versucht, Informationen zu erhalten, während Daten im Prozessor verarbeitet werden.
System- und Netzwerksicherheitsgruppe der Universität VrijeIn der Erklärung von , diese Angriffe Zeilenfüllpuffer (LBF) Es wurde angegeben, dass er die während des Prozesses preisgegebenen Informationen gesammelt habe. Wenn wir uns die Details ansehen, sehen wir, dass es sich um Daten handelt L.B.F. Während der Verarbeitungsphase werden Lecks ermittelt, indem der Punkt untersucht wird, an dem eine Anwendung auf verschiedenen Kernen verarbeitet wird. Diese Situation wurde sogar mit einem Video demonstriert.
Es dauerte 21 Monate bis zur Stellungnahme:
Forscher diese Lücke Vor 21 Monaten, heißt es, sie hätten es im September 2018 an Intel gemeldet. Normalerweise dauert es 90 Tage, bis eine Schwachstelle öffentlich bekannt wird. Der Grund für das so lange Warten war diesmal die komplexe Struktur des Defizits und die Länge des notwendigen Regulierungsprozesses.
älter Intel Das Unternehmen hat einen Mikrocode für seine Prozessoren veröffentlicht. Heute veröffentlicht und Special Register Buffer Data Sampling oder SRBDS Der Code mit der Bezeichnung (CVE-2020-0543, Intel-SA-00320) ist im Internet verfügbar. Wenn Sie einen der neuen Prozessoren verwenden, kann dies der Fall sein droht nicht. Nachdem die Schwachstelle bekannt wurde, hat Intel die Schwachstellen in seiner Architektur geschlossen, die dieses Problem verursachen könnten.
Jedes Unternehmen hat eigene Anforderungen. Lassen Sie uns gemeinsam prüfen, wie wir diese Ideen für Ihr Projekt umsetzen können.

