
Проблема безопасности обнаружена во всех процессорах Intel
К сожалению, невозможно добиться идеального чего-либо, сделанного в больших масштабах. В какой-то момент у вас обязательно возникнут проблемы...
К сожалению, невозможно добиться идеального чего-либо, сделанного в больших масштабах. В какой-то момент у вас обязательно возникнут проблемы...
К сожалению, невозможно сделать что-либо крупномасштабное идеально. В какой-то момент вы обязательно столкнетесь с проблемами. эта ситуация технологические компании То же самое касается и компаний, которые пытаются решить эти проблемы, используя постоянное тестирование и обратную связь.
Продукты Intel для мобильных устройств, ноутбуков и настольных компьютеров все процессоры Возникла затрагивающая проблема. Проблема, описанная голландскими исследователями, особенно старшее поколение Процессоры Intel также представляли угрозу. Название угрозы было определено как «CrossTalk».
Что такое перекрестный ток?
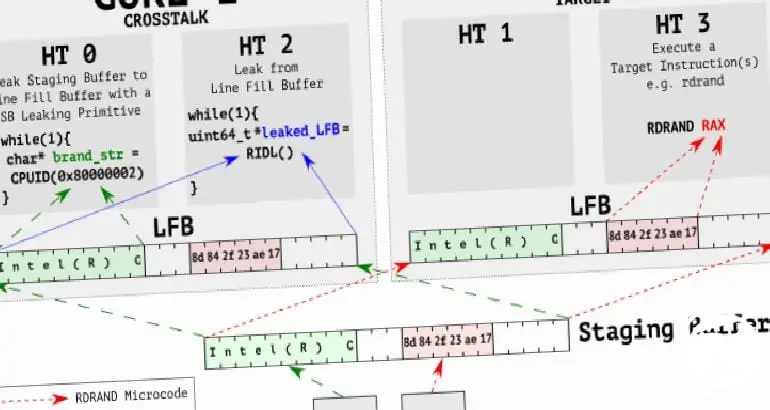
В самых простых терминах Перекрестные помехиМы можем назвать это приказом ядрам процессора общаться между собой с целью утечки информации. В CrossTalk, одной из атак выборки данных в масштабе микроархитектуры, предпринимаются попытки получить информацию во время обработки данных в процессоре.
Группа системной и сетевой безопасности Университета ВриеВ заявлении , эти атаки Буфер заполнения строки (LBF) Было заявлено, что он собирал информацию, выявленную в ходе процесса. Когда мы смотрим на детали, мы видим, что данные Л.Б.Ф. На этапе обработки утечки обнаруживаются путем изучения точки, в которой приложение обрабатывается на разных ядрах. Эту ситуацию даже продемонстрировали на видео.
На заявление понадобился 21 месяц:
Исследователи этого пробела 21 месяц назад, говорится, что они сообщили об этом Intel в сентябре 2018 года. Обычно для публичного раскрытия уязвимости требуется 90 дней. Причиной столь долгого ожидания на этот раз стала сложная структура дефицита и длительность необходимого процесса регулирования.
старше Интел Компания опубликовала микрокод для своих процессоров. Выпущено сегодня и выборка данных из специального регистрового буфера или СРБДС Код под названием (CVE-2020-0543, Intel-SA-00320) доступен в Интернете. Если вы используете один из новых процессоров, это может не угрожает. После появления уязвимости компания Intel закрыла уязвимости в своей архитектуре, которые могли вызвать данную проблему.
У каждого бизнеса свои задачи. Давайте обсудим, как адаптировать эти решения для вашего проекта.

